Chiffrement et gestion des clés dans le Cloud
Chiffrer est facile ; maîtriser les clés l’est beaucoup moins. Ce module part des trois états de la donnée pour savoir où et comment chiffrer, puis traite la vraie question de souveraineté : qui détient les clés, qui peut les utiliser, et comment le prouver.
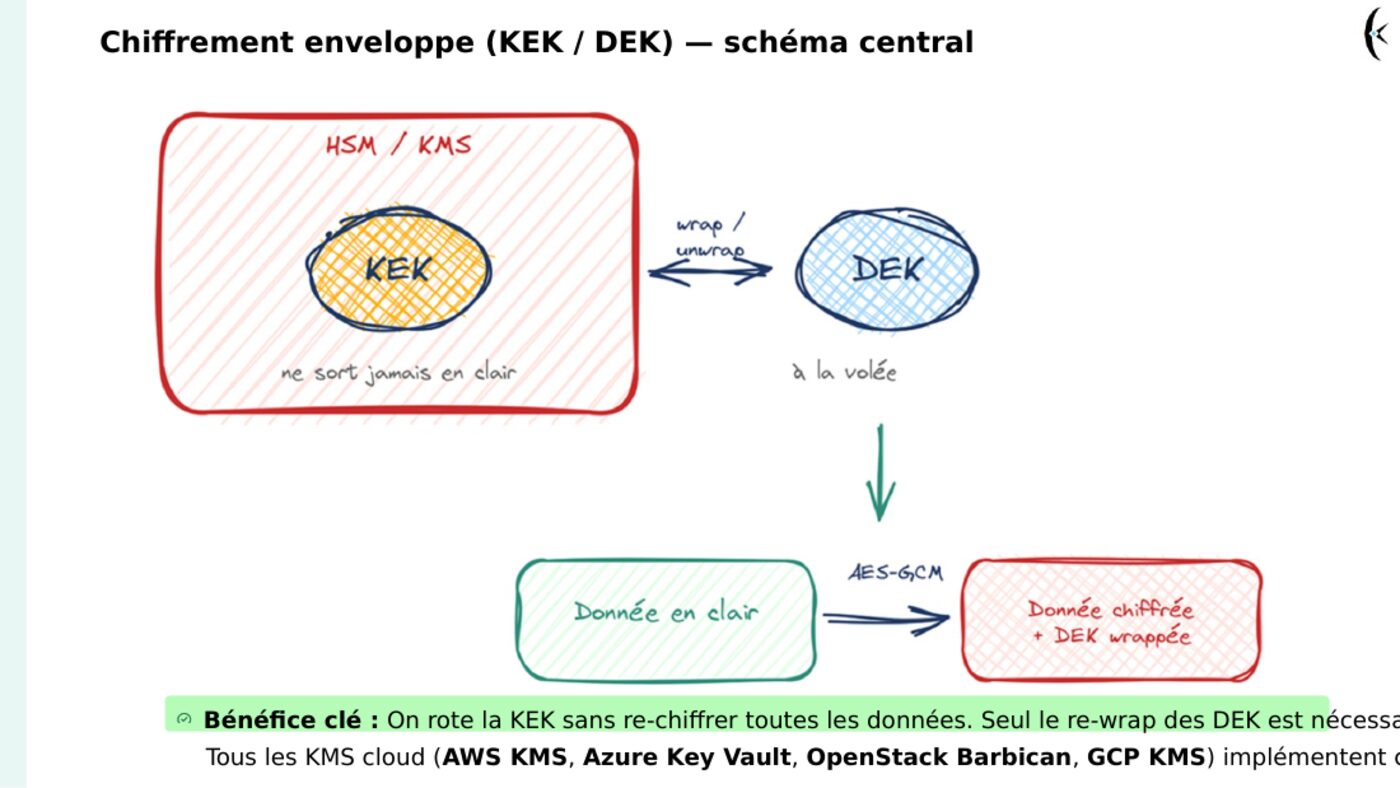
Extrait du support — le chiffrement par enveloppe, schéma central du module.
Ce que couvre ce cours
Le chiffrement — rappels sur la signature numérique, la PKI et les certificats X.509 ; les trois états de la donnée (en transit, au repos, en utilisation) ; chiffrement symétrique et asymétrique ; TLS 1.3, chiffrement de bout en bout ou de proche en proche, mTLS ; chiffrement au repos côté serveur ou côté client, sur cinq niveaux (application, base de données, système de fichiers, stockage bloc, disque) ; Confidential Computing, TEE et attestation à distance ; le top 10 des mauvaises pratiques, les recommandations cryptographiques de l’ANSSI et l’état du post-quantique (hybridation recommandée par l’ANSSI, crypto-agilité).
La gestion des clés — le KMS, gardien des clés, et son articulation avec le HSM (niveaux FIPS 140) ; le chiffrement par enveloppe (KEK/DEK) et la hiérarchie de clés ; les régimes de contrôle des clés (clés du fournisseur, CMK, BYOK, HYOK) et leur matrice de décision ; le HYOK chez les hyperscalers (AWS XKS, Google Cloud EKM, Azure EKM) ; cycle de vie, rotation et versioning ; effacement cryptographique (crypto-shredding) ; séparation des responsabilités sur les clés, gouvernance et audit ; encryption context.
Les plateformes — synthèse comparative AWS KMS, Azure Key Vault, Google Cloud KMS, OpenStack Barbican et Kubernetes ; chiffrement d’etcd et des Secrets Kubernetes (KMS provider v2) ; la différence entre gestion des secrets et KMS, et la préférence pour les identités de workload ; un arbre de décision pour choisir son KMS.
Objectifs pédagogiques
- Choisir où et comment chiffrer selon l’état de la donnée et le modèle de menace ;
- Concevoir une hiérarchie de clés et sa rotation, avec une séparation des responsabilités ;
- Choisir un régime de contrôle des clés adapté aux exigences de souveraineté, de conformité et de réversibilité.