Lab CloudSec : déployer, auditer, corriger
Support des travaux dirigés du cours Sécurité du Cloud, le lab CloudSec fait découvrir l’audit de sécurité cloud (CSPM) par la pratique. On y déploie des scénarios volontairement vulnérables sur cinq environnements, on les audite avec Prowler, puis on corrige et on mesure l’effet de chaque correction. Tout tient dans une seule machine virtuelle, pilotée depuis un dashboard web.
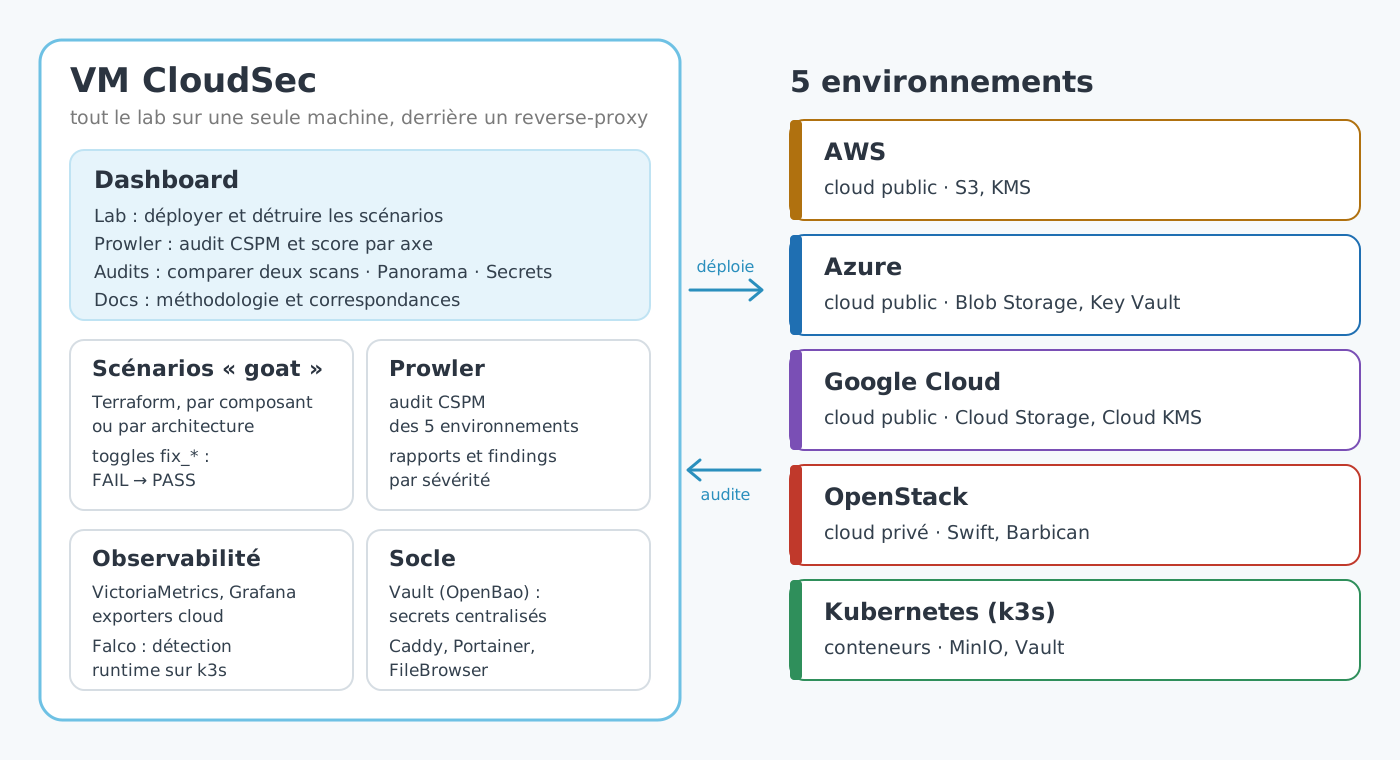
Le lab CloudSec : une VM qui déploie des scénarios sur cinq environnements et les audite.
Cinq environnements
- AWS, Azure et Google Cloud : des comptes cloud public réels, avec leurs services de stockage (S3, Blob Storage, Cloud Storage) et de gestion des clés (KMS, Key Vault, Cloud KMS) ;
- OpenStack : un cloud privé, avec Swift pour l’objet et Barbican pour les secrets ;
- Kubernetes : un cluster k3s, avec MinIO pour le stockage objet et Vault pour les secrets.
Ce que contient la VM
Le dashboard — l’interface du lab. La page Lab déploie et détruit les scénarios ; Prowler lance les audits et calcule un score par axe à partir des findings en échec ; Audits compare deux scans pour voir les findings apparus ou disparus ; Panorama dresse l’inventaire des ressources par fournisseur ; Secrets s’appuie sur le coffre ; Docs rassemble la méthodologie.
Les scénarios « goat » — des projets Terraform, soit centrés sur un composant, soit sur une architecture complète, classés selon sept axes : IAM, réseau, stockage, workloads, chiffrement, traçabilité et gouvernance. Chaque scénario porte des interrupteurs de remédiation : activer l’un d’eux durcit un maillon, et le finding Prowler correspondant passe d’échec à succès.
DocSafe, l’architecture de référence — une véritable application de coffre-fort de documents en cinq tiers (frontend, backend, base de données, stockage, KMS), déclinée en conteneurs sur k3s et en VM sur OpenStack. Elle embarque des vulnérabilités réalistes : IDOR, jeton prévisible, bucket public, chiffrement par enveloppe à auditer — et distingue deux plans d’IAM, celui de l’application et celui du cluster.
Prowler — l’outil d’audit CSPM open source, conteneurisé, lancé sur chacun des cinq environnements.
Observabilité — VictoriaMetrics et Grafana, des exporters pour chaque cloud, et Falco pour la détection d’anomalies à l’exécution sur le cluster k3s.
Le socle — un coffre Vault (OpenBao) qui centralise les secrets, un reverse-proxy Caddy qui publie les services du lab, et Portainer et FileBrowser pour l’outillage.
Les travaux dirigés
Chaque participant teste deux environnements, de préférence un cloud public et un on-premise. Il construit des scénarios dont les audits révéleront des anomalies dans les domaines du cours :
- gestion des identités et des accès ;
- protection des données (stockage) et chiffrement ;
- sécurité des réseaux ;
- sécurité des workloads et des API ;
- traçabilité et gouvernance.
Le livrable est un document qui décrit les configurations réalisées et analyse les rapports d’audit associés. Il est aussi possible de mener des tests équivalents sans le lab, par exemple directement avec Terraform et des applications volontairement vulnérables comme WebGoat, ou avec un autre outil d’audit.
Mise en œuvre
La VM est fournie au format .ova. Les tests impliquent de connecter le lab à un ou plusieurs de ces environnements.