Sécuriser OpenStack, le socle des clouds souverains
OpenStack est le seul IaaS que l’on peut auditer jusqu’au code : ce que les hyperscalers cachent derrière leur API, il l’expose. Socle de la plupart des offres qualifiées SecNumCloud et des clouds publics européens, il rend visible la responsabilité du fournisseur — l’opérateur porte tout ce qui est sous l’API, et doit le démontrer à l’auditeur. Ce module décrit d’abord l’architecture, puis la sécurise domaine par domaine.
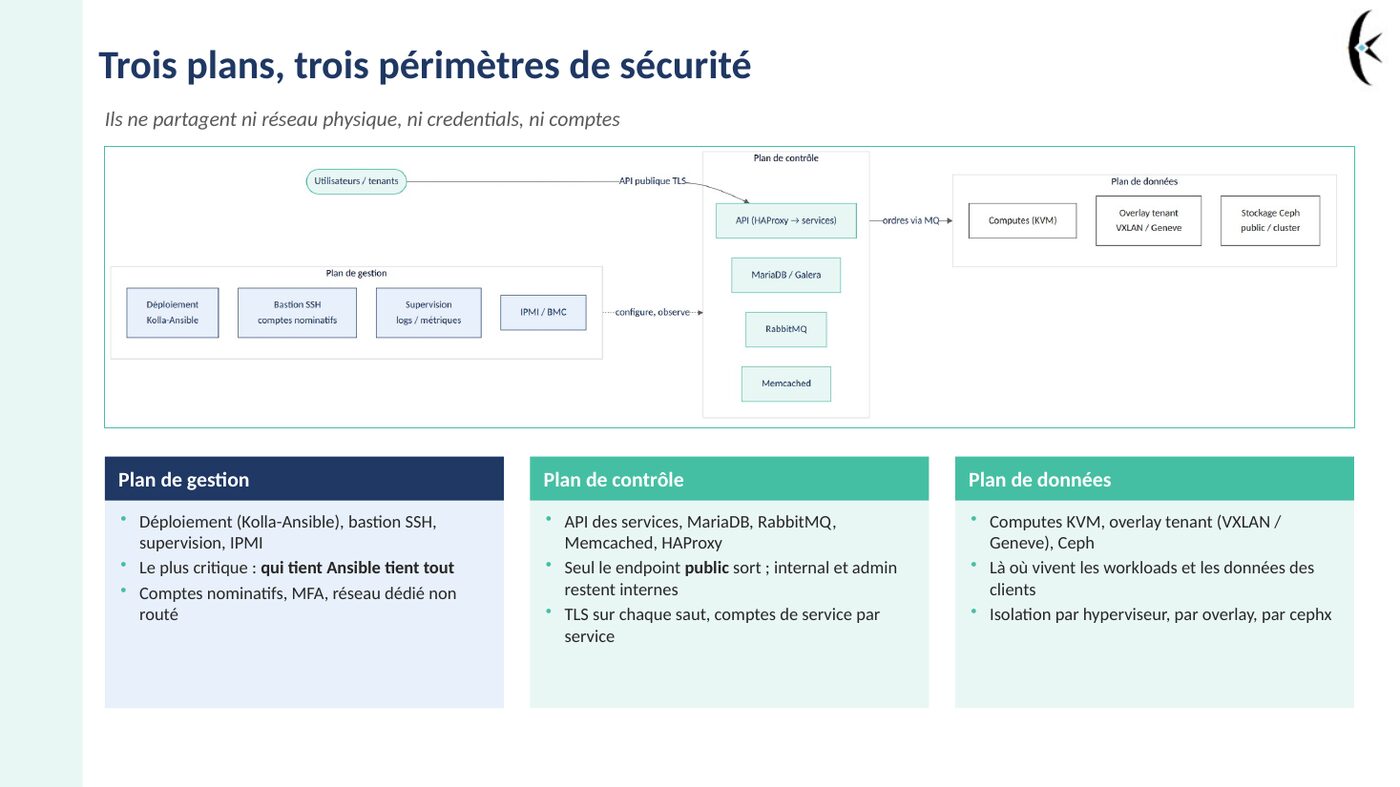
Extrait du support — trois plans, trois périmètres de sécurité.
Ce que couvre ce cours
Architecture — ce qu’est OpenStack et ce qu’il n’est pas ; cinq cas d’usage (cloud privé, cloud public local, NFVI télécom, edge, multi-cloud hybride) et leurs modèles de menace ; les services cœur et leur surface d’attaque ; les plans de gestion, de contrôle et de données, qui ne partagent ni réseau, ni credentials, ni comptes ; anatomie d’un service (API, bus de messages, workers, base) ; déploiement avec Kolla-Ansible, topologie de référence et Ceph ; multi-tenancy et modèle de responsabilité.
Identités et accès — Keystone, les tokens Fernet et leur rotation ; rôles, scopes et la réforme Secure RBAC, qui met fin à l’« admin global » ; policy.yaml, vraie frontière d’autorisation, et son audit ; fédération avec les annuaires d’entreprise, authentification renforcée, administration sans devenir la faille.
Données et clés — cartographie des données ; Barbican, KMS d’OpenStack dont la sécurité est celle de son backend (HSM exigé par SecNumCloud) ; chiffrement des volumes Cinder avec LUKS ; images Glance et objets Swift/RGW ; chiffrement des flux internes ; cycle de vie et effacement sécurisé.
Réseau — Neutron et ses implémentations ; les réseaux physiques de l’infrastructure ; isolation des tenants par overlay et namespaces, et là où elle casse ; security groups et filtrage est-ouest ; exposition des API et service de métadonnées, vecteur SSRF classique.
Workloads et API — chaîne d’approvisionnement des images ; isolation des instances (KVM, libvirt, sVirt) ; placement, nœuds dédiés et « noisy neighbour » ; durcissement de la couche API, des hôtes et du plan de gestion.
Observabilité et conformité — journalisation, métriques et corrélation ; la cartographie des exigences du guide ANSSI OpenStack pour un service IaaS SecNumCloud ; les erreurs classiques et une approche de la sécurité par le design.
Objectifs pédagogiques
- Comprendre l’architecture d’OpenStack pour savoir ce qu’il faut durcir ;
- Répartir les responsabilités entre opérateur et client sur un cloud privé ou souverain ;
- Relier chaque exigence du guide ANSSI à un contrôle OpenStack concret.