Conformité Cloud : référentiels FR/UE & contrôle continu
Quel cadre pour quelle question ? Ce module cartographie l’empilement réglementaire du cloud — particulièrement dense en France et en Europe — puis passe à la mise en œuvre outillée : la conformité comme contrôle continu, pas comme audit annuel.
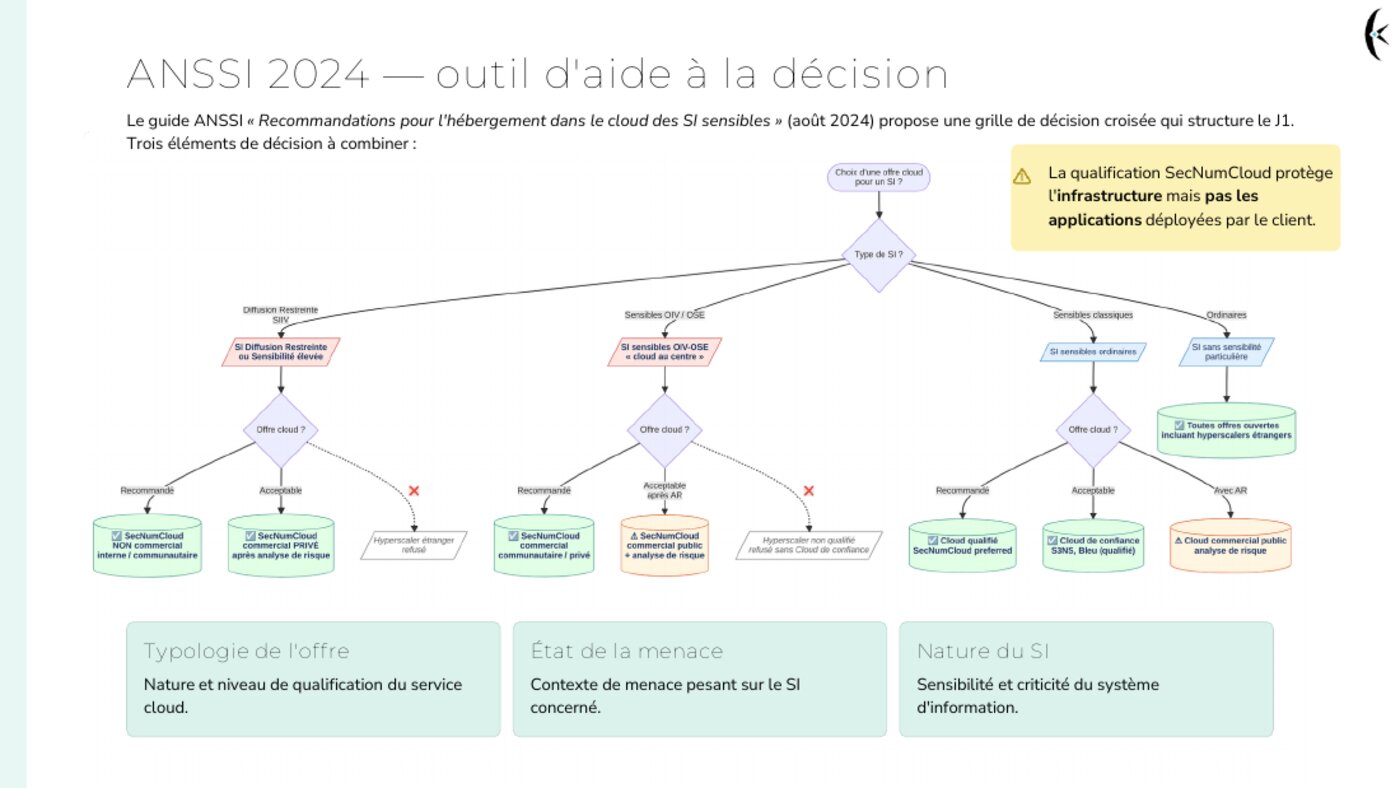
Extrait du support — l’outil d’aide à la décision du guide ANSSI 2024.
Ce que couvre ce cours
- Conformité ≠ sécurité : la distinction critique, et la pyramide des cadres — du général au spécifique, en 4 grands régimes ;
- Le socle européen : RGPD (le règlement-pivot), NIS2 (~160 000 entités concernées, alerte précoce en 24 h, notification en 72 h, rapport final sous un mois), DORA pour la finance (tests TLPT, registre des contrats ICT et supervision directe des prestataires ICT critiques, dont les fournisseurs cloud, par les autorités européennes — qui change la donne contractuelle avec les hyperscalers), CRA (sécurité by design des produits numériques, signalement des vulnérabilités exploitées à l’ENISA sous 24 h) et eIDAS ;
- Les qualifications françaises : SecNumCloud (ANSSI — protection contre les lois extraterritoriales type Cloud Act, exigée pour les données sensibles de l’État — doctrine « Cloud au centre », loi SREN ; qualifiés : OVHcloud, Outscale, Orange Business — avec les recommandations ANSSI 2024 pour une implémentation OpenStack conforme) et HDS v2 (santé, 6 activités d’hébergement, certification COFRAC exigée par le Code de la santé publique) ;
- Les normes et standards : ISO 27k appliqué au cloud (dont 27017, les contrôles spécifiques cloud sur la base 27002), PCI-DSS v4, SOC 2 (SaaS B2B), la doctrine « Cloud au Centre » du secteur public — avec le calendrier réglementaire UE et le mapping des exigences communes inter-cadres ;
- La mise en œuvre outillée : du contrôle ponctuel au contrôle continu — audit open source avec Prowler (CIS Benchmarks, multi-cloud, Kubernetes), détection de dérive avec AWS Config et Azure Policy (règles en Terraform), la gouvernance multi-cloud avec ManageIQ, et le comparatif des outils (open source, natifs des fournisseurs, CSPM commerciaux, GRC) ; la détection de dérive comme pattern transverse, sur trois niveaux complémentaires : l’IaC, la posture et l’exécution.
Objectifs pédagogiques
- Identifier les cadres applicables à un contexte donné (secteur, données, hébergement) et leurs recouvrements ;
- Traduire les exigences en contrôles techniques vérifiables ;
- Industrialiser l’audit de conformité dans le quotidien de l’exploitation.
Travaux dirigés
Audit Prowler complet d’un environnement cloud et remédiation guidée des écarts.