Sécurité du stockage : exposition, résilience, réversibilité
Un fournisseur cloud garantit la durabilité matérielle de vos données — jamais qu’elles ne soient pas exposées, supprimées ou chiffrées par quelqu’un qui détient vos credentials. Ce module part des technologies de stockage on-premise pour construire un référentiel de résilience valable partout, puis le décline en cloud public et privé, jusqu’à la réversibilité.
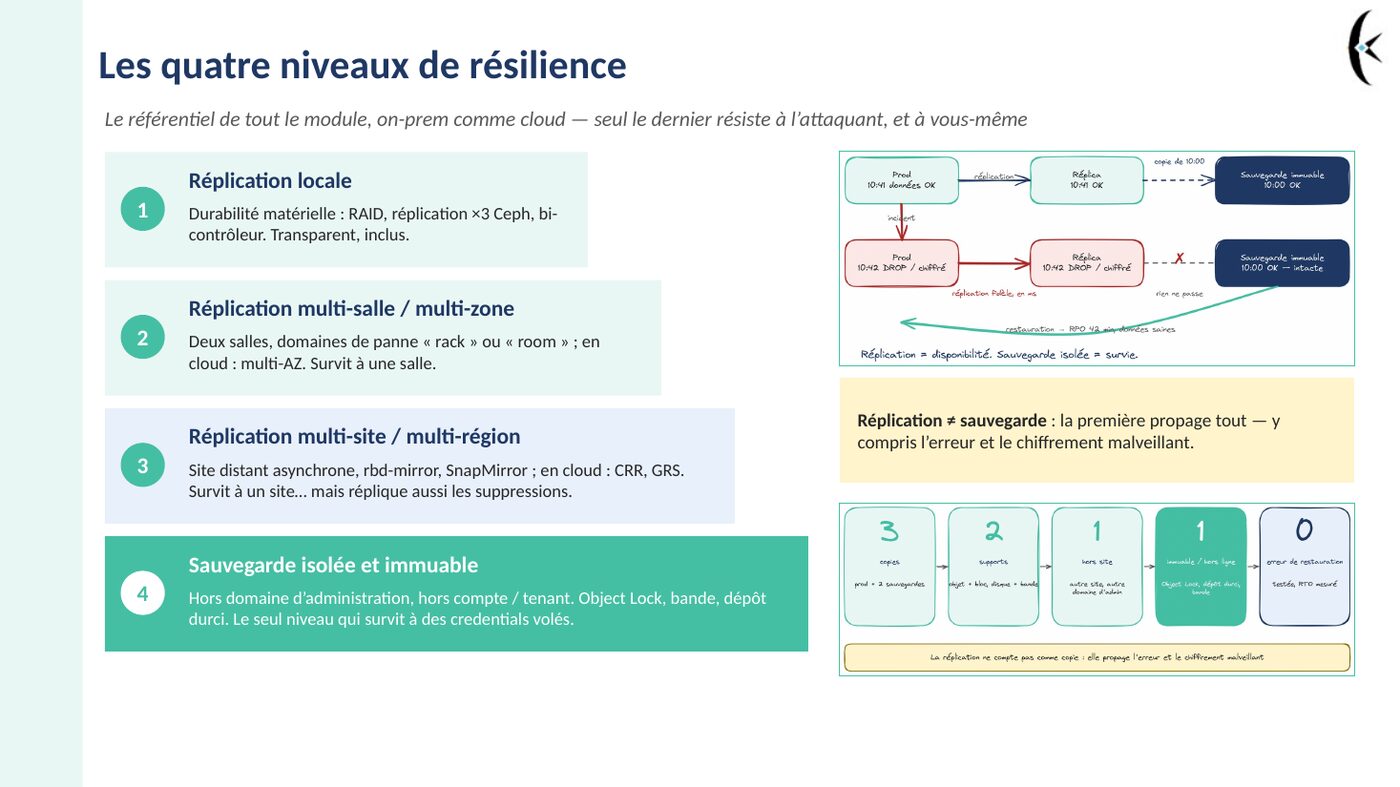
Extrait du support — les quatre niveaux de résilience et la règle 3-2-1-1-0.
Ce que couvre ce cours
Technologies et résilience du stockage on-premise — durabilité, disponibilité et résilience, trois propriétés distinctes ; RPO et RTO à fixer avec le métier (DORA, NIS2) ; les quatre niveaux de résilience, de la réplication locale à la sauvegarde isolée et immuable, seul niveau qui survit à des credentials volés ; DAS, SAN et NAS comme surfaces d’attaque ; RAID et erasure coding, ZFS, Ceph, DRBD/LINSTOR, MinIO ; réplication synchrone, asynchrone et semi-synchrone, théorèmes CAP et PACELC, topologies du metro-cluster au troisième site ; la règle 3-2-1-1-0, le fencing et les tests de bascule.
Le stockage cloud : typologie, menaces et exposition — objet, bloc, fichier et bases gérées sur AWS, Azure, OpenStack et Kubernetes, avec le partage des responsabilités ligne par ligne ; anatomie du bucket public, l’incident le plus fréquent ; les cinq couches de contrôle d’AWS S3, SAS et réseau sur Azure, Swift/Ceph RGW/Cinder, volumes Kubernetes et CSI ; la détection continue de l’exposition.
Classification, cycle de vie, localisation — classifier avant de protéger ; ce que le DLP cloud sait vraiment faire ; rétention, archivage et suppression effective ; région, résidence et juridiction (Cloud Act, SecNumCloud, HDS, RGPD).
Résilience en cloud public et privé — le scénario rançongiciel cloud, sans malware, par simples appels API ; versioning, soft delete et MFA Delete ; immutabilité WORM et Object Lock ; compte de coffre et Vault Lock sur AWS, Resource Guard sur Azure, architecture à construire sur OpenStack/Ceph, Velero et etcd sur Kubernetes ; tester la restauration et détecter l’atteinte au stockage.
Intégrité et réversibilité — altération silencieuse ou malveillante ; obstacles techniques à la sortie d’un fournisseur, Data Act, SecNumCloud et DORA ; le plan de réversibilité, à écrire avant la signature et à tester comme un PRA ; synthèse comparative, top 10 des mauvaises pratiques et checklist opératoire.
Objectifs pédagogiques
- Choisir un mécanisme de résilience par classe de donnée, à partir d’objectifs RPO/RTO ;
- Prévenir et détecter l’exposition d’un stockage cloud ;
- Concevoir une sauvegarde isolée et immuable qui résiste au rançongiciel ;
- Construire et tester un plan de réversibilité.