SSO SAML2 et NAC avec pfSense
Deux notions essentielles à la protection des réseaux, mises en pratique sur un pare-feu pfSense : la gestion des identités et des accès (IAM), avec une authentification SSO des administrateurs, et le contrôle d’accès réseau (NAC).
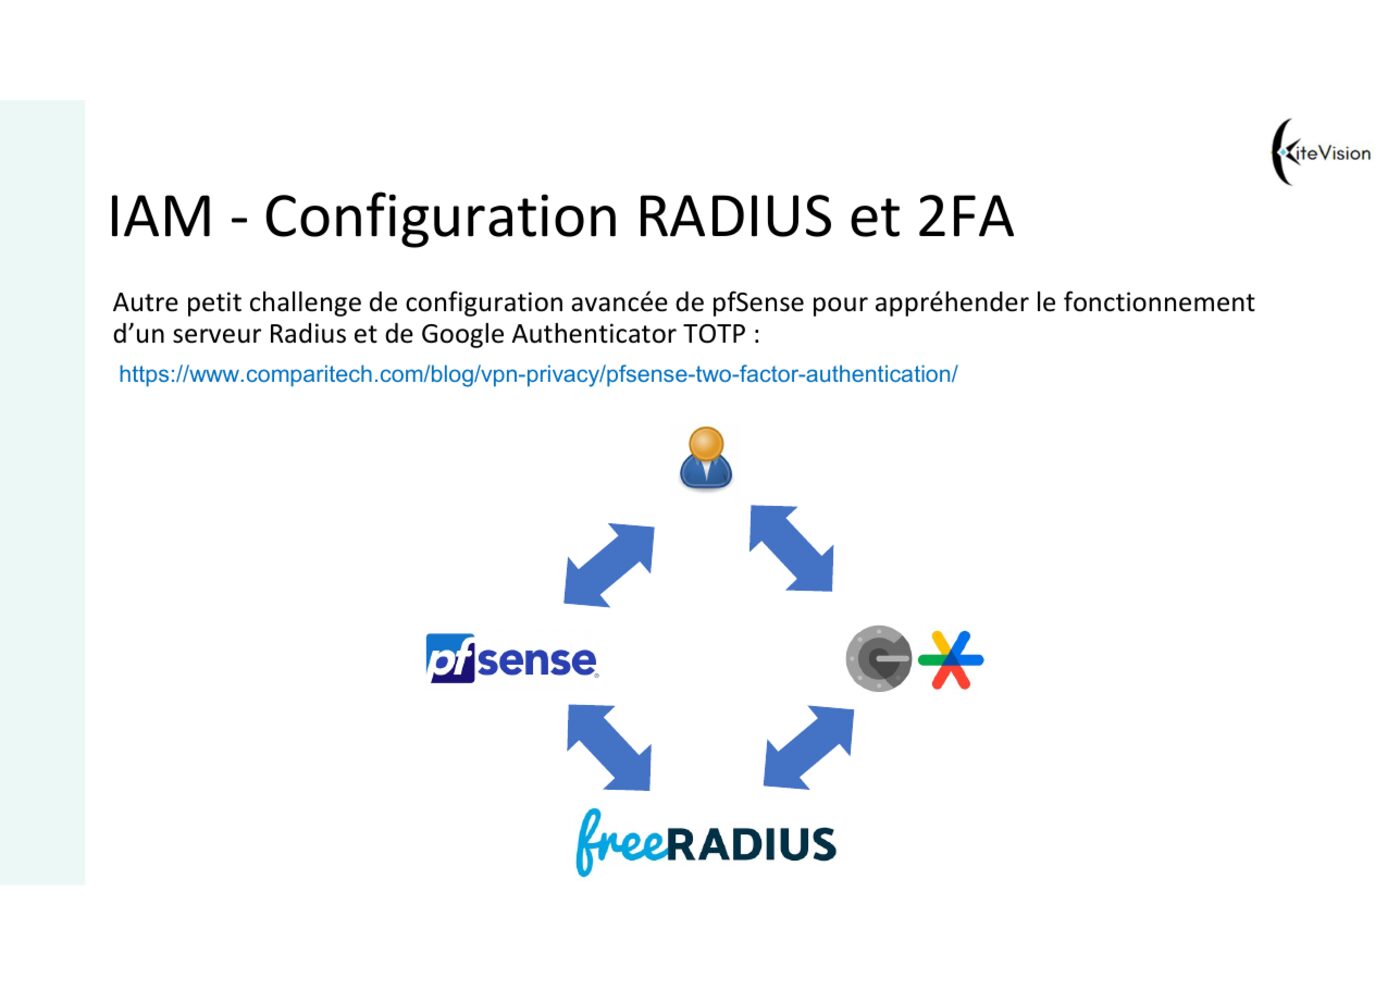
Extrait du support — pfSense, FreeRADIUS et double authentification TOTP.
Déroulé
Préparer le fournisseur d’identité — installation de Keycloak avec Docker (image construite avec son certificat, nom d’hôte cohérent avec le DNS) ; création d’un realm dédié, d’utilisateurs et d’un groupe pfsense_admins.
Configurer pfSense en Service Provider — ajout du plugin SAML2 (non officiel) et description de l’IdP Keycloak ; pfSense génère son Entity ID et son URL de connexion.
Déclarer pfSense dans Keycloak — création du client SAML (Client ID, Root URL, Valid redirect URIs), réglage des clés, et client scope avec deux mappers : le nom de l’utilisateur et la liste de ses groupes, transmise dans l’attribut member.
Finaliser et tester — import du certificat X.509 du connecteur SAML du realm dans pfSense ; création dans pfSense d’un groupe portant exactement le même nom que dans Keycloak, avec ses privilèges ; connexion par « Login with SSO » : l’utilisateur, inconnu de pfSense, hérite des droits de son groupe.
Aller plus loin — valider Keycloak face à un Service Provider de test en ligne (sptest.iamshowcase.com) ; puis configurer pfSense avec un serveur RADIUS et une double authentification TOTP (Google Authenticator), premier pas vers le NAC.
Objectifs
- Comprendre concrètement les rôles d’IdP et de SP dans une fédération SAML2 ;
- Mapper des attributs et des groupes pour déléguer les autorisations à l’IdP ;
- Centraliser l’authentification des administrateurs d’un équipement de sécurité.
Support complet : IAM-pfSense.pdf.