Panorama des solutions IAM
Référentiel d’identités, contrôle d’accès réseau et applicatif, gouvernance, ZTNA : aucune solution ne couvre tout. Ce module construit une architecture IAM brique par brique avec des logiciels libres, puis confronte les solutions du marché à une grille d’analyse à challenger.
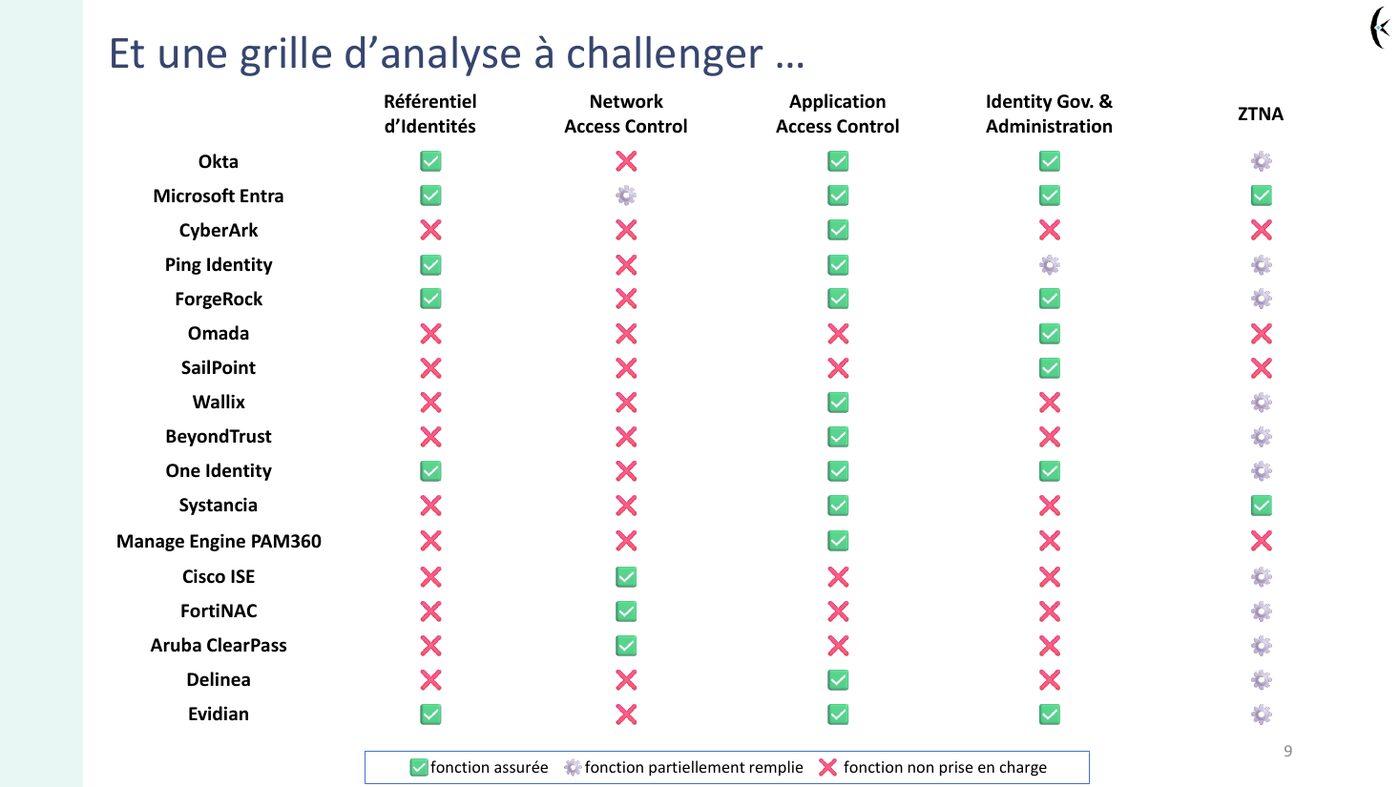
Extrait du support — grille d’analyse fonctionnelle des solutions du marché.
Ce que couvre ce cours
Maîtriser identités et rôles — un fournisseur d’identité comme référence centrale (Microsoft Active Directory, ou Samba AD en open source), et un coffre-fort pour les applications qui ne savent pas s’y connecter (Bitwarden, ou Vaultwarden).
Contrôler l’accès aux réseaux et aux applications — le NAC (Aruba ClearPass, ou FreeRADIUS avec EAP et MFA adossé à l’annuaire) ; le SSO fédérant plusieurs fournisseurs d’identité en OIDC et SAML 2.0 (Microsoft Entra, ou Keycloak et LemonLDAP::NG — une innovation de la Gendarmerie).
Gouverner rôles et identités — cycle de vie, connexion aux applications par SCIM, attribution RBAC/ABAC sans role creep, séparation des tâches et traçabilité (CyberArk Identity, Microsoft Entra, Okta IG, ou Apache Syncope et Evolveum MidPoint).
Pourquoi l’open source ? — transparence et auditabilité, standards ouverts (LDAP, Kerberos, SAML2, OIDC, OAuth2, SCIM), maîtrise des coûts sans dépendance à un éditeur, dynamisme des communautés.
Les références du marché — Okta, Microsoft Entra, CyberArk, Ping Identity, ForgeRock, SailPoint, Omada, Wallix, BeyondTrust, One Identity, Systancia, Delinea, Evidian, Cisco ISE, FortiNAC… et leur couverture fonctionnelle comparée : référentiel d’identités, NAC, contrôle d’accès applicatif, IGA et ZTNA.
Objectifs pédagogiques
- Assembler une architecture IAM complète à partir de briques open source ;
- Analyser la couverture fonctionnelle d’une solution du marché ;
- Argumenter un choix de solution : standards, auditabilité, indépendance éditeur, coûts.
Travaux dirigés
L’ensemble de ces briques est installé et préconfiguré sur la VM Debian-IAM.