Principes de l'IAM
Qui accède à quoi, comment le prouver, et comment le gouverner dans la durée : l’IAM est devenu le socle de toute architecture de sécurité — et le prérequis du Zero Trust. Ce premier module du cours IAM en pose les fondamentaux, avant les protocoles, la gouvernance des identités, le panorama des solutions et le ZTNA.
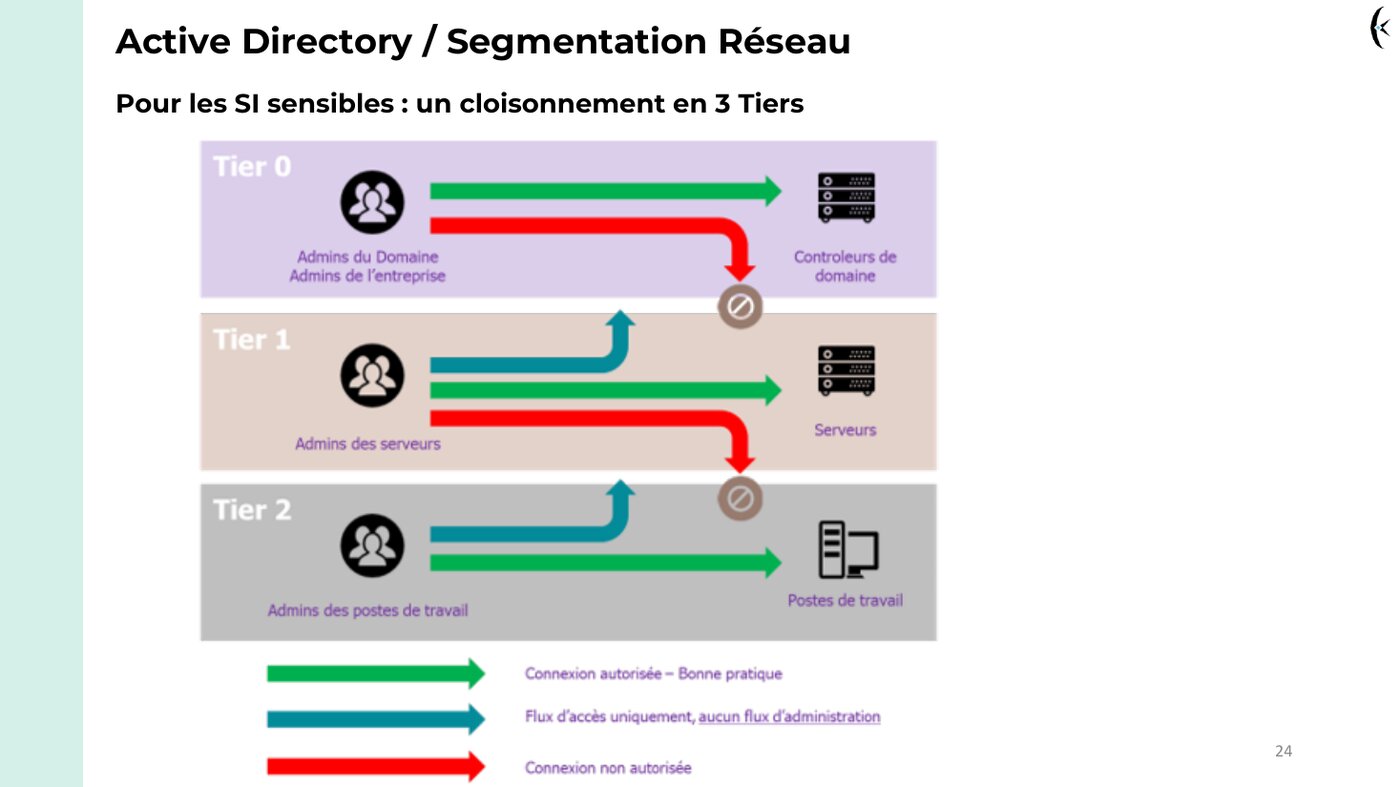
Extrait du support — cloisonnement Active Directory en 3 tiers.
Ce que couvre ce cours
L’identité numérique — représentation électronique d’un individu, d’un service ou d’un équipement ; ses composants (identifiant, attributs et rôles, moyens d’authentification, référentiel) ; les identités citoyenne (FranceConnect, France Identité, eIDAS), de santé (INS, e-CPS, Pro Santé Connect), professionnelle, technique (comptes de service, clés API, certificats) et grand public ; identité et empreinte numérique.
Rôles et attributs — les modèles d’autorisation RBAC et ABAC, et leur hybridation en pratique : les rôles portent le socle organisationnel, les attributs adaptent la décision au contexte.
Les fonctions de l’IAM — authentification, autorisation, administration, traçabilité et conformité ; les bonnes pratiques (moindre privilège, MFA, automatisation, audit continu) — sans oublier de vérifier d’abord la politique de mots de passe et son application.
Annuaire ou coffre-fort ? — deux rôles complémentaires : l’annuaire d’identités dit « qui est-ce ? » (Active Directory, OpenLDAP, FreeIPA), le coffre-fort de secrets protège « ce qui permet d’accéder » (Bitwarden, HashiCorp Vault, CyberArk).
SSO, MFA et NAC — Single Sign-On et fédération d’identité entre fournisseur d’identité (IdP) et fournisseur de service (SP) ; les quatre familles de facteurs d’authentification (connaissance, possession, inhérence, contexte) ; le contrôle d’accès réseau par 802.1X/RADIUS ou TACACS+ ; et une première approche du ZTNA.
Active Directory — présent dans la très grande majorité des SI, il porte PKI, SSO et stratégies de groupe (GPO) ; ses enjeux de segmentation réseau et le cloisonnement en 3 tiers pour les SI sensibles.
Objectifs pédagogiques
- Maîtriser le vocabulaire et les fonctions de l’IAM ;
- Choisir un modèle d’autorisation (RBAC, ABAC, hybride) adapté à une organisation ;
- Distinguer annuaire, fournisseur d’identité et coffre-fort dans une architecture ;
- Identifier les points de vigilance d’un Active Directory.
Travaux dirigés
Annuaire et coffre-fort de secrets sur la VM Debian-IAM : Samba AD, LDAP Account Manager et Vaultwarden.