IDS, IPS & SIEM
Protéger ne suffit pas : il faut détecter. Ce cours couvre la chaîne de détection complète, des sondes réseau au SIEM, avec Suricata comme fil rouge pratique.
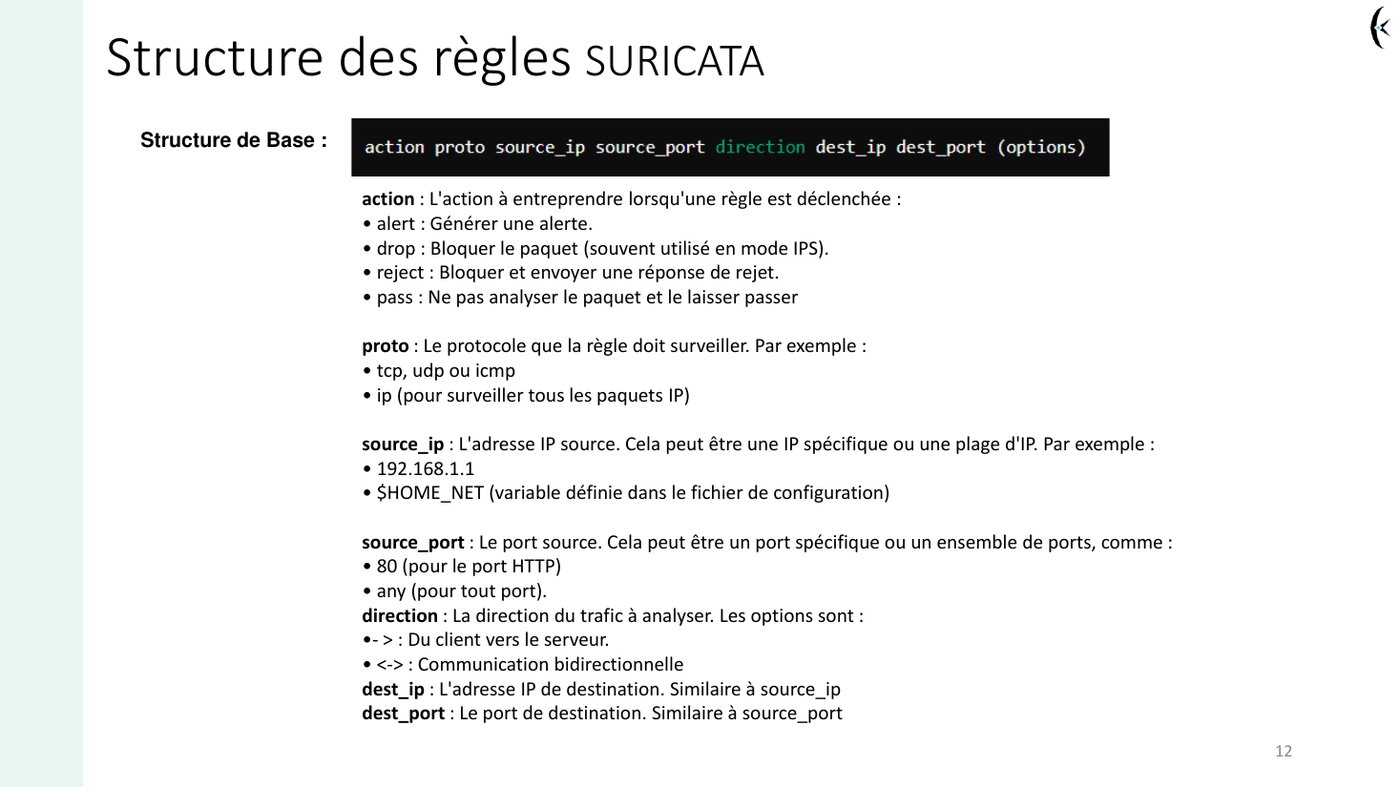
Extrait du support — collecte et corrélation des événements avec Wazuh, Graylog et Suricata.
Ce que couvre ce cours
- IDS/IPS — principes : les trois blocs fonctionnels (collecte au niveau hôte HIDS et/ou réseau NIDS, analyse, détection et réponse active ou passive vers le SOC) ; les méthodes de détection (signatures, inspection à état, analyse comportementale, heuristique et machine learning) et leur revers — faux positifs et faux négatifs, et comment les réduire par l’adaptation des sondes ; l’association avec un honeypot ; les recommandations ANSSI de journalisation ;
- Suricata : le NIDS open source de référence (OISF, certifié ANSSI), face à Snort ; le cœur du réacteur — les jeux de règles (Emerging Threats et autres), leur anatomie et leur adaptation à l’environnement ;
- SIEM : centraliser, corréler et exploiter les événements de sécurité — l’étage qui transforme des alertes en défense organisée.
Objectifs pédagogiques
- Positionner sondes et points de collecte dans une architecture réelle ;
- Écrire et adapter des règles de détection, arbitrer le compromis faux positifs / faux négatifs ;
- Comprendre ce qu’un SIEM apporte au-dessus des IDS — et ce qu’il exige.
Travaux dirigés
Déploiement de Suricata sur pfSense et exploitation des alertes dans un SIEM (Wazuh).