SecNumCloud et HDS : les deux référentiels français de l'hébergement
Confier ses données à un prestataire cloud, c’est lui déléguer une partie de sa sécurité : encore faut-il pouvoir en juger. En France, deux référentiels répondent à cette question. SecNumCloud, la qualification de l’ANSSI, atteste qu’un service cloud atteint un niveau de sécurité élevé et protège contre les lois extra-européennes. HDS, la certification obligatoire pour héberger des données de santé, encadre les hébergeurs au titre du code de la santé publique. Cette synthèse en présente les exigences et la manière dont ils s’articulent.
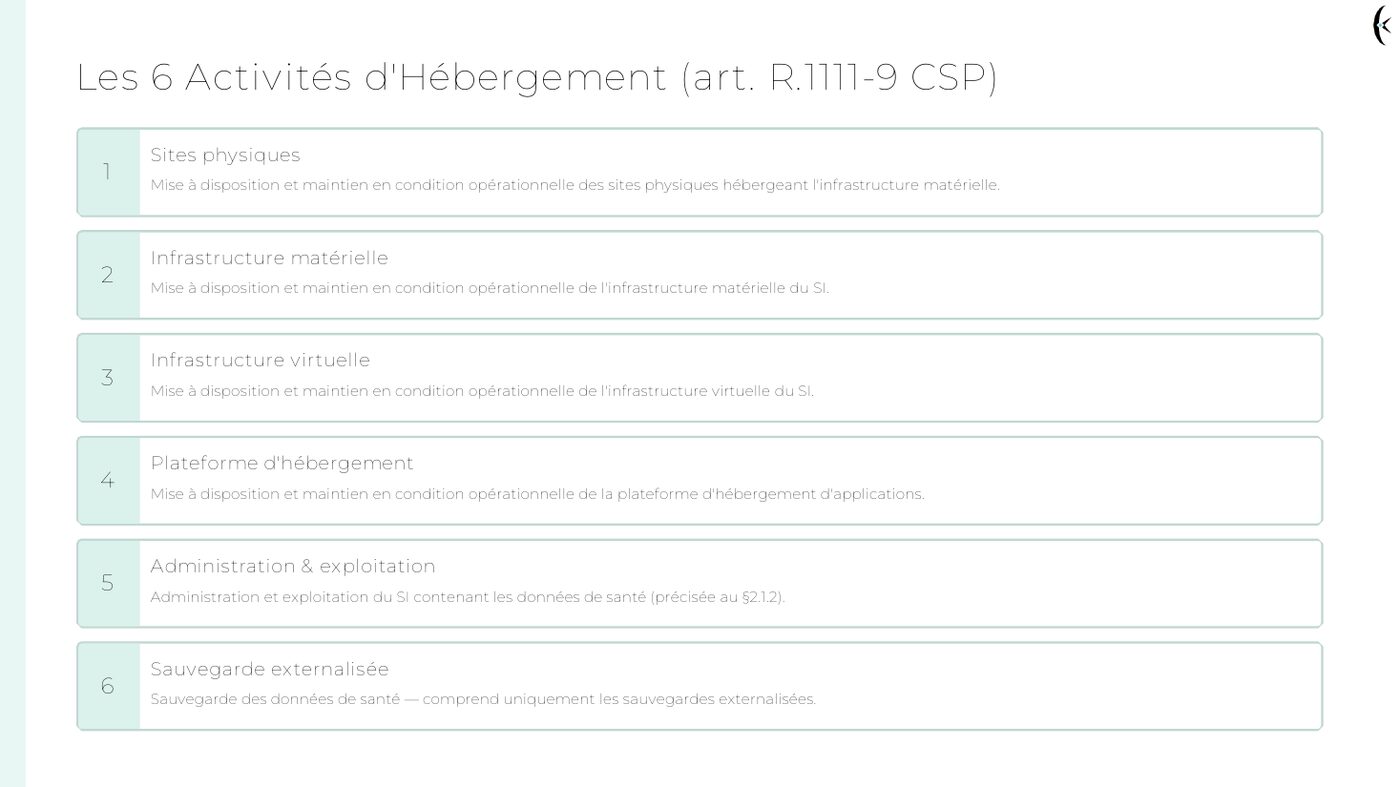
Extrait du support — les six activités d’hébergement de données de santé.
SecNumCloud 3.2 (ANSSI, mars 2022)
Périmètre et qualification — le référentiel vise les prestataires de services SaaS, PaaS, CaaS et IaaS. Il reprend la structure de l’annexe A de l’ISO 27001 et y ajoute ses propres exigences. La qualification porte sur tout ou partie des activités du prestataire, qui doit satisfaire à toutes les exigences sur la portée choisie. Elle vise les données dont la compromission aurait une conséquence significative, mais ne vaut ni homologation ni conformité à la PSSIE, et ne remplace pas les exigences légales propres à certaines données (Diffusion Restreinte, santé).
Les exigences clés — gestion du risque intégrant le droit extra-européen ; vérification renforcée des administrateurs ; MFA obligatoire sur les interfaces d’administration, séparées de celles des clients et inaccessibles depuis un réseau public ; accès du support aux données client uniquement avec consentement explicite, via une passerelle supervisée ; chiffrement conforme au référentiel cryptographique de l’ANSSI, avec au moins une clé par client ; journalisation conservée au moins six mois ; cartographie, cloisonnement et sondes de détection ; audits annuels par un prestataire qualifié PASSI.
Localisation et protection vis-à-vis du droit extra-européen — stockage, traitement et administration au sein de l’Union européenne, y compris les données techniques (identités, journaux, configuration) ; siège et administration centrale dans l’UE ; capital détenu au plus à 24 % individuellement et 39 % collectivement par des entités hors UE, sans droit de veto ; aucun tiers hors UE ne doit pouvoir techniquement accéder aux données.
La convention de service — droit d’un État membre de l’UE, réversibilité par formats documentés ou API, résiliation sans pénalité en cas de perte de la qualification, effacement sécurisé des données en fin de contrat.
HDS v2 (arrêté du 26 avril 2024)
Qui est concerné — tout hébergeur de données de santé à caractère personnel, recueillies à l’occasion d’activités de prévention, de diagnostic, de soins ou de suivi social et médico-social, pour le compte de leurs producteurs ou du patient (articles L.1111-8 et R.1111-9 du code de la santé publique). La certification porte sur six activités : sites physiques, infrastructure matérielle, infrastructure virtuelle, plateforme d’hébergement d’applications, administration et exploitation du SI, sauvegarde externalisée.
Un SMSI certifié ISO 27001, complété — l’exigence fondatrice : un SMSI certifié ISO 27001 couvrant toutes les activités d’hébergement, renforcé par les exigences HDS (EXI 01 à 16). L’appréciation des risques doit notamment envisager la perte de contrôle des supports, la maîtrise des accès et des interventions, la continuité, et la sujétion à des législations extra-européennes. Interfaces et support en français, audits et consultation des traces ouverts au client.
La relation contractuelle — les exigences 17 à 27 reprennent les clauses obligatoires du contrat d’hébergement fixées par l’article R.1111-11 du code : périmètre du certificat, description des prestations, droits des personnes concernées, référent contractuel, indicateurs de qualité et de performance, recours à la sous-traitance, encadrement des accès aux données, évolutions techniques, garanties en cas de défaillance, interdiction d’utiliser les données à d’autres fins, et une réversibilité précise (restitution de la totalité des données dans un format exploitable, destruction des copies, coûts, délais et formats).
La souveraineté des données — stockage des données de santé exclusivement dans l’Espace économique européen (EXI 28) ; accès à distance depuis un pays hors EEE fondé sur une décision d’adéquation ou des garanties appropriées (EXI 29) ; déclaration des réglementations extra-européennes auxquelles l’hébergeur est soumis, des mesures d’atténuation et des risques résiduels (EXI 30) ; publication d’une cartographie des transferts (EXI 31). Une première étape : des exigences renforcées sont annoncées au plus tard pour 2027, en cohérence avec le futur schéma européen EUCS.
L’articulation entre les deux
Un hébergeur qualifié SecNumCloud 3.2 bénéficie d’une matrice de correspondance qui facilite sa certification HDS, sans équivalence automatique : l’efficacité des mesures reste auditée. Pour la souveraineté, l’articulation est directe : un service qualifié SecNumCloud peut afficher « Aucun risque d’accès imposé par la législation d’un pays tiers en violation du droit de l’Union ». Un hébergeur HDS non qualifié doit, lui, publier ses transferts et ses risques résiduels.
Objectifs pédagogiques
- Déterminer si un hébergement relève de HDS, de SecNumCloud, ou des deux ;
- Lire une offre de service à l’aune des exigences de chaque référentiel ;
- Évaluer l’exposition d’un prestataire au droit extra-européen et ses garanties contractuelles.