Workloads & APIs dans le Cloud
Ce qui s’exécute et ce qui s’expose : le cœur opérationnel de la sécurité cloud. Un module très concret, du pipeline CI à la passerelle d’API — le chiffrement et les clés font l’objet d’un module dédié.
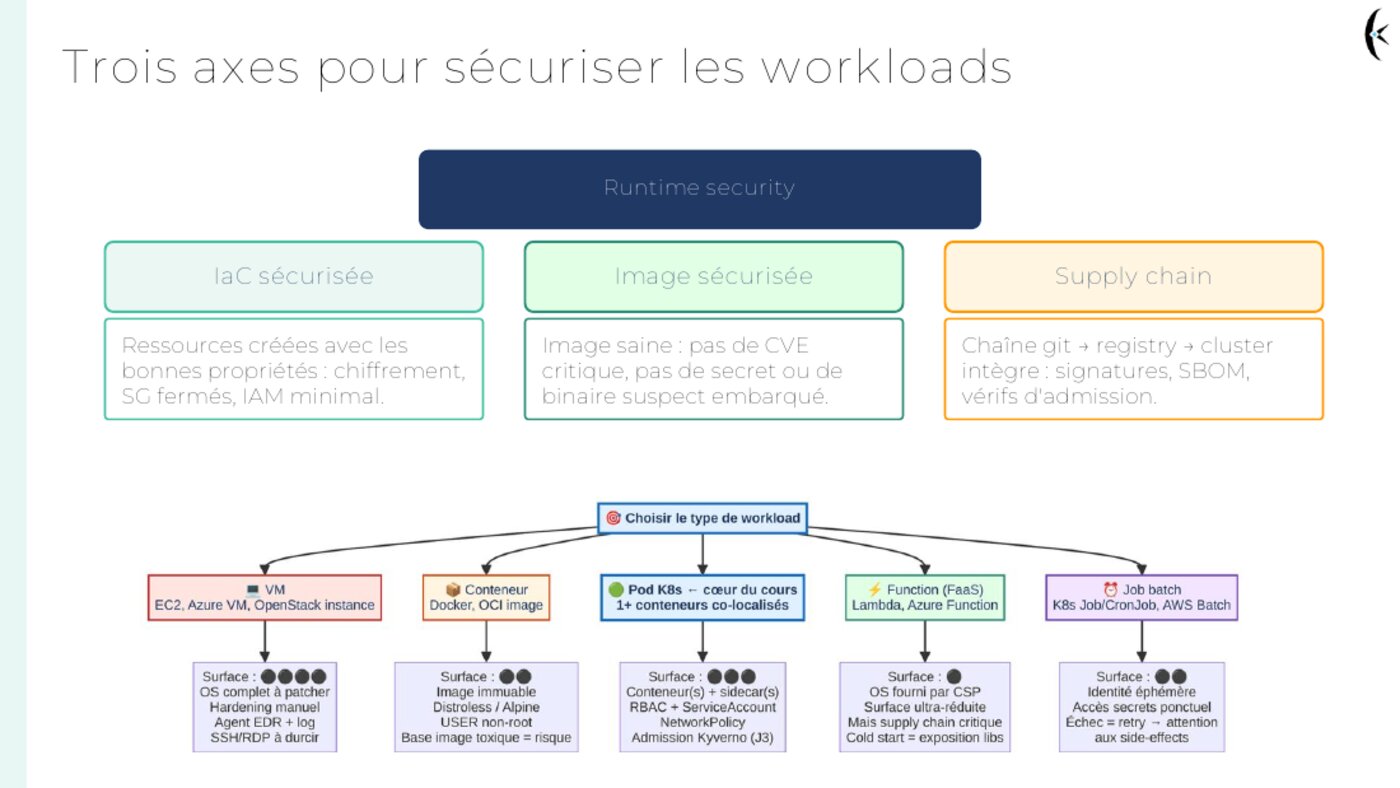
Extrait du support — l’inventaire SBOM de la supply chain logicielle.
Ce que couvre ce cours
- Workloads : les trois angles de sécurisation ; l’IaC sécurisée et le shift-left (scan dans le pipeline GitLab CI), images durcies (scan CVE, secrets, misconfigurations), gouvernance des golden images, SBOM et chaîne de confiance de la supply chain logicielle, serverless (la surface se déplace, elle ne disparaît pas) ;
- Sécurité des APIs : la distinction structurante réseau vs API, l’OWASP API Security Top 10, l’API gateway comme point d’application des politiques, patterns d’authentification, rate limiting, spécificités GraphQL, mTLS service-à-service.
Objectifs pédagogiques
- Intégrer la sécurité dans le pipeline de livraison (IaC, images, SBOM) ;
- Sécuriser une surface API selon l’OWASP Top 10.
Travaux dirigés
Pipeline CI sécurisé (scans, SBOM).