Protocoles, normes et standards de l'IAM
Un fournisseur d’identité ne vaut que par les protocoles qu’il sait parler. Ce module détaille les protocoles incontournables de l’IAM — à quoi sert chacun, dans quel contexte le choisir et comment lire ses flux — puis le cadre normatif et réglementaire qui les encadre.
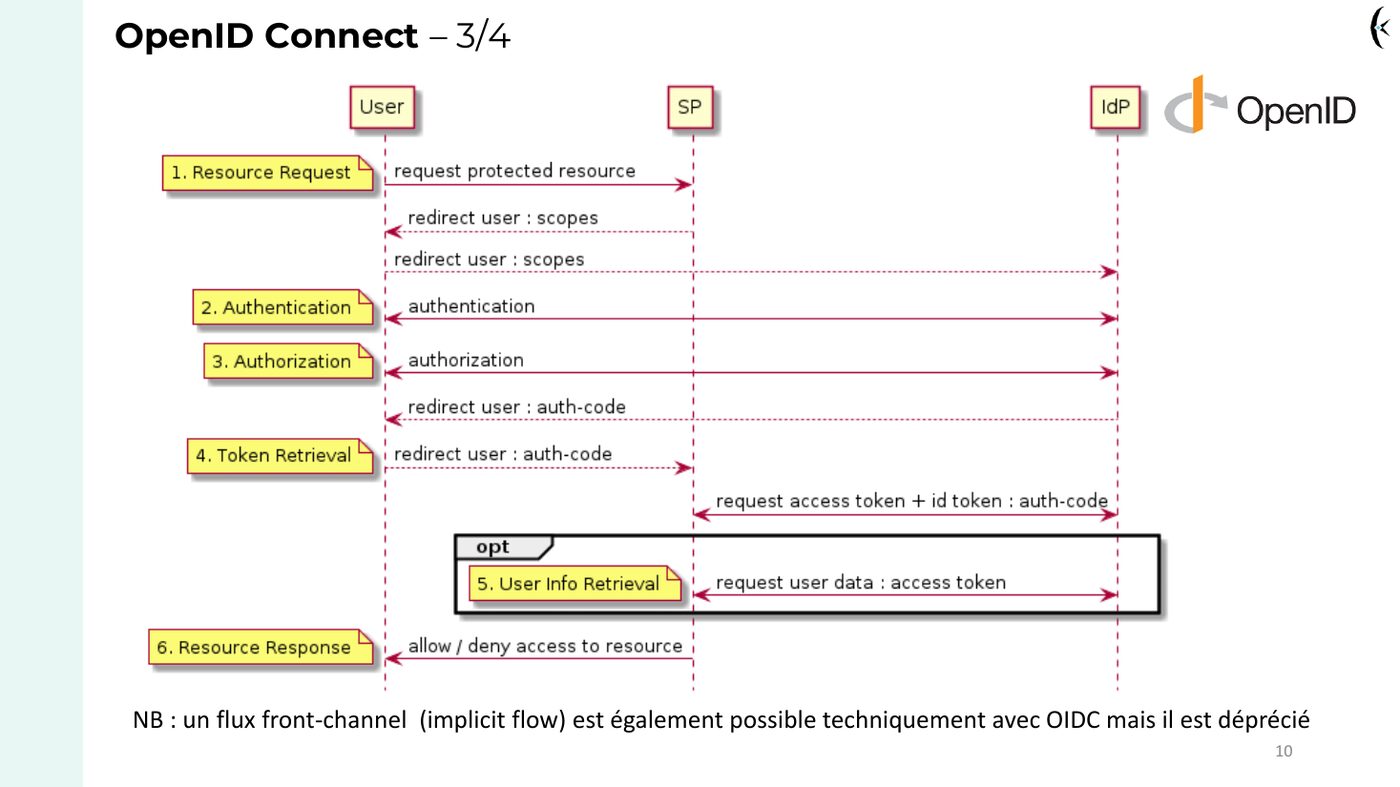
Extrait du support — le flux « Authorization Code » d’OpenID Connect.
Ce que couvre ce cours
SAML 2.0 — le standard XML des applications web d’entreprise : assertions signées par l’IdP, flux front-channel où le navigateur sert de messager entre SP et IdP, sans connexion directe entre eux.
OAuth 2.0 — un protocole de délégation d’autorisation, et non d’authentification : jetons d’accès et de rafraîchissement, types de flux, jetons JWT ou opaques.
OpenID Connect — la couche d’authentification construite sur OAuth 2.0 : ID Token (JWT), endpoint UserInfo, découverte ; le flux Authorization Code pas à pas, la dépréciation du flux implicite, et la comparaison SAML / OAuth 2.0 / OIDC.
LDAP et Kerberos — les deux piliers historiques de l’IAM en entreprise, souvent confondus : l’annuaire d’un côté, le SSO par tickets de l’autre, réunis dans Active Directory.
WebAuthn / FIDO2 — l’authentification sans mot de passe par clé cryptographique stockée sur un dispositif sécurisé (YubiKey, NitroKey, passkeys), résistante au phishing.
RADIUS, 802.1X et TACACS+ — le contrôle d’accès réseau : 802.1X encapsule EAP entre le poste et le switch, RADIUS le transporte jusqu’au serveur ; TACACS+ contrôle, lui, l’accès aux équipements et les commandes des administrateurs.
Normes, standards et règlements — les normes ISO (27001, 24760 pour le cadre conceptuel de l’IAM, 29115 pour les niveaux d’assurance…), les standards IETF, OASIS et W3C (dont SCIM pour le provisioning), les règlements européens (RGPD, NIS2) — et un focus sur eIDAS : identification électronique et niveaux de garantie, services de confiance, acteurs, lien avec l’IAM et la PKI.
Objectifs pédagogiques
- Choisir le bon protocole selon le contexte : application web, mobile, API, LAN Windows, accès réseau ;
- Lire et analyser un flux SAML ou OIDC ;
- Distinguer authentification et autorisation dans les protocoles ;
- Situer une architecture IAM dans son cadre normatif et réglementaire.
Travaux dirigés
SSO avec Keycloak (OIDC et SAML) et contrôle d’accès réseau avec FreeRADIUS, sur la VM Debian-IAM — voir aussi le cas pratique SSO SAML2 sur pfSense.